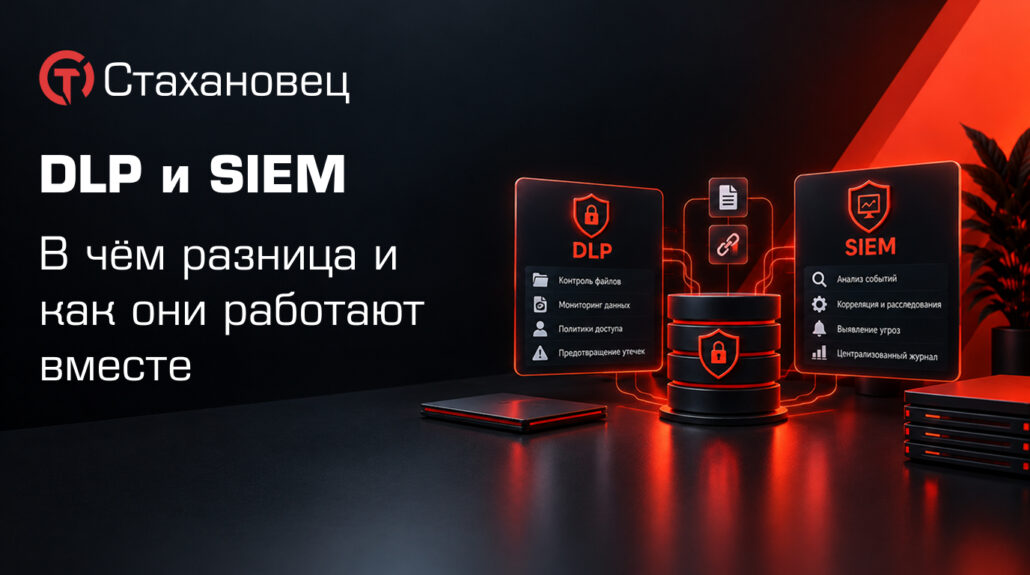
DLP и SIEM часто стоят рядом в одной строке бюджета на информационную безопасность, и вопрос «а нужны ли обе» возникает регулярно. Обе системы собирают события, обе помогают расследовать инциденты, обе есть в требованиях регуляторов.
Но смотрят они на разное. SIEM видит инфраструктуру целиком: входы в системы, сетевые подключения, срабатывания средств защиты. DLP видит данные: что за документ, кто его открыл и куда пытается отправить.
Разберём, чем системы отличаются, почему одна не заменяет другую и как связать их так, чтобы получить больше, чем дают две системы по отдельности. О самой технологии DLP подробно — в статье о том, что такое DLP-система.
Коротко: в чём разница
SIEM отвечает на вопрос «что происходит в инфраструктуре». Система собирает журналы событий с серверов, рабочих станций, сетевого оборудования и средств защиты, приводит их к единому виду и ищет связи между событиями из разных источников.
DLP отвечает на вопрос «что происходит с данными». Система анализирует содержимое документов и сообщений, контролирует каналы передачи и останавливает утечку до того, как данные покинут компанию.
Если SIEM — это система видеонаблюдения по всему зданию, то DLP — досмотр на выходе: она проверяет, что именно выносят.
Что такое SIEM
SIEM (Security Information and Event Management) — система управления событиями информационной безопасности. Её основные функции:
- сбор событий из множества источников: операционных систем, межсетевых экранов, антивирусов, серверов приложений, баз данных, систем аутентификации;
- нормализация — приведение событий разных форматов к единому виду;
- корреляция — поиск цепочек событий, которые по отдельности выглядят безобидно, а вместе указывают на атаку;
- оповещения и инциденты — формирование инцидентов для аналитиков;
- хранение событий для расследований и отчётности.
Сравнение DLP и SIEM
| Параметр | DLP | SIEM |
|---|---|---|
| Главный вопрос | Что происходит с конфиденциальными данными | Что происходит в инфраструктуре |
| Источник данных | Собственные агенты и сетевые модули: содержимое файлов, писем, сообщений | Журналы событий других систем и устройств |
| Анализ содержимого | Да: словари, регулярные выражения, цифровые отпечатки, распознавание текста | Нет: работает с метаданными событий |
| Блокировка | Да: может остановить передачу данных | Как правило, нет: фиксирует и оповещает, реагирование — через другие системы |
| Охват | Каналы передачи данных и действия пользователей | Вся инфраструктура: серверы, сеть, средства защиты |
| Основной нарушитель | Внутренний: сотрудник, подрядчик | Внешний и внутренний |
| Типичный инцидент | Сотрудник отправляет клиентскую базу на личную почту | Подбор пароля к серверу с последующим входом под администратором |
Почему SIEM не заменяет DLP
SIEM не видит содержимое. В журнале почтового сервера будет запись «письмо с вложением отправлено на внешний адрес». Что во вложении — договор, выгрузка клиентской базы или фотография из отпуска — SIEM не знает.
SIEM не останавливает утечку. Система фиксирует событие и создаёт инцидент. Пока аналитик его разбирает, данные уже ушли.
SIEM видит только то, что журналируют другие. Копирование файла в мессенджер, вставка текста из документа в ИИ-сервис, снимок экрана — большинство таких действий в системных журналах либо не отражаются, либо отражаются без деталей. Их фиксирует агент DLP.
Почему DLP не заменяет SIEM
DLP видит только свои каналы. Подбор паролей к серверу, подозрительное сетевое подключение, отключение антивируса, изменение конфигурации межсетевого экрана — это не её зона.
DLP не связывает события из разных систем. Отправка файла сама по себе может быть легитимной. Подозрительной она становится в сочетании с другими событиями — входом из необычного места, сменой прав доступа, отключением защиты. Такие связи строит SIEM.
DLP не покрывает инфраструктуру без агентов. Сетевое оборудование, серверы приложений, средства защиты периметра журналы в DLP не передают.
Как DLP и SIEM работают вместе
Типовая схема — DLP передаёт свои события в SIEM, а SIEM сопоставляет их с событиями остальной инфраструктуры. В результате появляются инциденты, которые не видит ни одна система по отдельности.
Сценарии корреляции
| Событие DLP | Событие в SIEM | Что это может означать |
|---|---|---|
| Массовое копирование документов на съёмный носитель | Вход под учётной записью в нерабочее время | Вынос данных под чужой учётной записью или в обход контроля |
| Попытка отправить конфиденциальный файл заблокирована | Через несколько минут агент защиты на той же машине остановлен | Попытка обойти контроль после неудачной отправки |
| Загрузка документов в облачное хранилище | Подключение к корпоративной сети по VPN с нового устройства | Компрометация учётной записи или вынос данных с личного устройства |
| Отправка выгрузки клиентской базы на внешний адрес | Накануне учётной записи расширили права доступа к CRM | Злоупотребление выданными правами |
Какие события передавать
Не передавайте в SIEM всё подряд. Большинство SIEM лицензируются по количеству событий в секунду, и полный поток DLP — каждое открытие файла, каждый посещённый сайт — съест лицензию и утопит аналитиков.
Достаточно передавать:
- срабатывания политик DLP — инциденты и нарушения;
- блокировки — что и кому система не дала отправить;
- события с высоким уровнем риска по оценке DLP;
- действия с самой DLP — остановка или удаление агента, изменение политик.
Подробнее о том, как настроить сами политики, — в статье о политиках DLP.
Как передавать
Стандартный способ — протокол syslog, часто в формате CEF, который понимают большинство SIEM. Для некоторых пар DLP и SIEM есть готовые интеграции с преднастроенными правилами разбора событий — с ними подключение проходит быстрее, а события сразу попадают в правильные поля.
Что говорят регуляторы
Централизованный сбор событий безопасности есть в требованиях нескольких регуляторов:
- методика оценки показателя защищённости ФСТЭК России — для госорганов, госучреждений и субъектов КИИ: централизованный сбор событий и оповещение о неудачных попытках входа привилегированных учётных записей, сбор и анализ событий на устройствах, взаимодействующих с интернетом;
- приказ ФСТЭК № 239 для значимых объектов КИИ — группа мер «Аудит безопасности», включая регистрацию событий безопасности и мониторинг. Подробнее — в разборе приказа № 239;
- ГОСТ Р 57580.1 для финансовых организаций — отдельный процесс мониторинга и анализа событий.
Эти требования обычно закрывает SIEM. Но DLP становится для неё важным источником: события о действиях пользователей с данными в журналах операционных систем не отражаются.
Что внедрять первым
| Ситуация | С чего начать |
|---|---|
| Главный риск — утечка данных сотрудниками | DLP |
| Главный риск — внешние атаки на инфраструктуру | SIEM |
| Нужно расследовать действия конкретных сотрудников | DLP |
| Требование регулятора о централизованном сборе событий | SIEM, с DLP как одним из источников |
| Небольшая компания без службы мониторинга | DLP или коммерческий SOC вместо собственной SIEM |
| Есть SIEM, но не видно, что происходит с данными | DLP с интеграцией в SIEM |
Компании без собственной службы мониторинга часто подключают коммерческий SOC — провайдер берёт на себя и SIEM, и аналитиков.
Часто задаваемые вопросы
Можно ли обойтись только SIEM?
Если главный риск — внешние атаки, то на первом этапе да. Но SIEM не видит содержимое данных и не останавливает утечку: для защиты от внутреннего нарушителя нужна DLP.
Можно ли обойтись только DLP?
Для защиты от утечек — да. Но DLP не покрывает инфраструктуру целиком и не выполняет требования регуляторов к централизованному сбору всех событий безопасности.
Что такое корреляция событий?
Поиск связей между событиями из разных источников. Отдельно вход в систему ночью и отправка файла могут быть нормой, а вместе — признаком инцидента. Корреляцию строит SIEM.
Сколько событий DLP передавать в SIEM?
Только значимые: срабатывания политик, блокировки, события высокого риска и действия с самой DLP. Полный поток событий перегрузит SIEM и увеличит стоимость лицензии.