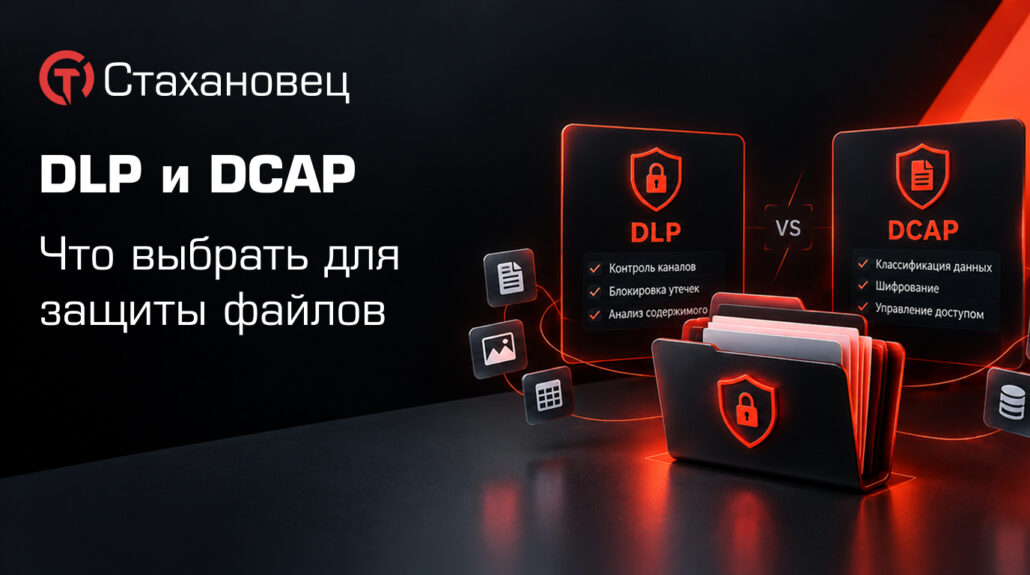
DLP и DCAP часто называют вместе, а иногда путают. Обе системы защищают данные, обе умеют находить конфиденциальную информацию в документах. Но работают они в разных точках: DCAP следит за тем, где лежат файлы и у кого к ним есть доступ, а DLP — за тем, куда эти данные уходят.
Разберём, что делает каждая система, где они пересекаются и как понять, что нужно вашей компании — одна из них или обе. Подробно о самой технологии DLP — в статье о том, что такое DLP-система и как она работает.
Коротко: в чём разница
DCAP отвечает на вопрос «что у нас хранится и кто имеет к этому доступ». Система находит конфиденциальные файлы в хранилищах, классифицирует их, показывает права доступа и фиксирует, кто и что делал с файлами.
DLP отвечает на вопрос «куда уходят данные». Система контролирует каналы передачи — почту, мессенджеры, съёмные носители, печать, облака — и предотвращает утечку за пределы компании.
Если сравнивать с охраной склада, DCAP — это инвентаризация и контроль ключей от помещений, а DLP — пост на выходе, который проверяет, что выносят.
Что такое DCAP
DCAP (Data-Centric Audit and Protection) — класс систем для аудита и защиты неструктурированных данных: файлов в сетевых папках, на файловых серверах, в общих ресурсах и облачных хранилищах. Перечень задач класса описан аналитиками Gartner, в России такие продукты массово появились с конца 2010-х годов.
Основные функции:
- поиск и классификация данных — система сканирует хранилища и определяет, в каких файлах есть персональные данные, коммерческая тайна, платёжная информация;
- аудит прав доступа — кто может открыть, изменить или удалить файл, включая избыточные права, унаследованные от старых групп и уволенных сотрудников;
- аудит файловых операций — кто, когда и что делал с файлами: открывал, копировал, переименовывал, удалял;
- разграничение доступа по содержимому — ограничение действий с файлом в зависимости от его класса, а не только от расположения.
Сравнение DLP и DCAP
| Параметр | DCAP | DLP |
|---|---|---|
| Главный вопрос | Где хранятся данные и кто к ним имеет доступ | Куда уходят данные |
| Состояние данных | Данные при хранении | Данные при передаче и использовании |
| Где работает | Файловые серверы, сетевые папки, хранилища | Рабочие станции, каналы связи, почта, сеть |
| Ключевые функции | Поиск и классификация, аудит прав, журнал файловых операций | Контроль каналов, анализ содержимого, блокировка передачи |
| Что видит | Кто открыл или скопировал файл в хранилище | Кто отправил данные наружу и по какому каналу |
| Чего не видит | Данные, вынесенные из файла: текст, скопированный в письмо или мессенджер | Избыточные права доступа и «забытые» файлы в хранилищах |
| Типичный инцидент | Сотрудник бухгалтерии имеет доступ к папке с кадровыми приказами, хотя по должности не должен | Менеджер отправляет выгрузку клиентской базы на личную почту перед увольнением |
Где системы пересекаются
Граница между классами не жёсткая.
Поиск данных в DLP. У многих DLP-систем есть модуль сканирования хранилищ и рабочих станций на наличие конфиденциальных файлов. Это частично закрывает задачу классификации, но обычно без глубокого аудита прав доступа.
Контроль файловых операций в DLP. Агентская DLP фиксирует действия пользователя с файлами на рабочей станции. Но картину прав доступа к сетевым ресурсам она, как правило, не строит.
Блокировки в DCAP. Продвинутые DCAP умеют ограничивать действия с файлами, но не контролируют каналы передачи — текст, скопированный из документа в мессенджер, для них уже не виден.
Поэтому вопрос обычно не «что лучше», а «с чего начать и как связать».
Когда нужна DCAP
- В сетевых папках накоплены годы документов, и никто точно не знает, где лежат персональные данные и коммерческая тайна.
- Права доступа выдавались годами и никогда не пересматривались: после реорганизаций и увольнений остались «лишние» доступы.
- Нужно подготовиться к проверке по защите персональных данных — показать, где они хранятся и кто к ним имеет доступ.
- Основной риск — внутренний доступ к данным, к которым у сотрудника не должно быть доступа вовсе.
Когда нужна DLP
- Главный риск — вынос данных за пределы компании: на личную почту, в мессенджеры, на флешки, в облака, в ИИ-сервисы.
- Нужно расследовать инциденты и собирать доказательную базу о действиях сотрудников.
- Требуется выполнить меры по контролю обращения с коммерческой тайной — порядок, учёт лиц с доступом, контроль соблюдения. Подробнее — в статье о защите коммерческой тайны.
- Сотрудники работают удалённо, и данные покидают офисный периметр по умолчанию.
Когда нужны обе системы
В зрелой схеме защиты DCAP и DLP работают последовательно:
- DCAP находит и классифицирует конфиденциальные файлы в хранилищах и ставит на них метки.
- DCAP наводит порядок в правах — убирает избыточный доступ, чтобы с файлами работали только те, кому это нужно.
- DLP контролирует передачу — использует метки, поставленные DCAP, и блокирует вывод помеченных документов за пределы разрешённого контура.
Связка упрощает и настройку DLP: вместо сложных правил, которые анализируют содержимое каждого файла, политика опирается на готовую метку. Как строить такие политики — в статье о политиках DLP.
Что выбрать: решение по задаче
| Ситуация | С чего начать |
|---|---|
| Не знаете, где лежат конфиденциальные данные | DCAP или модуль поиска данных в DLP |
| Главный риск — утечка наружу | DLP |
| Нужно расследовать действия конкретных сотрудников | DLP |
| Хаос в правах доступа к сетевым папкам | DCAP |
| Подготовка к проверке по персональным данным | DCAP для инвентаризации, DLP для контроля передачи |
| Защита коммерческой тайны | DLP, с DCAP для учёта лиц с доступом |
| Ограниченный бюджет, нужен один инструмент | DLP с модулем поиска данных — закрывает самый дорогой риск, утечку наружу |
Часто задаваемые вопросы
Может ли DCAP заменить DLP?
Нет. DCAP контролирует файлы в хранилищах, но не видит, что происходит с данными после того, как их скопировали из файла: текст, вставленный в письмо или мессенджер, остаётся вне её поля зрения.
Может ли DLP заменить DCAP?
Частично. Модуль поиска данных в DLP помогает найти конфиденциальные файлы, но полноценный аудит прав доступа к сетевым ресурсам — задача DCAP.
Что внедрять первым?
Зависит от главного риска. Если неизвестно, где лежат данные и у кого к ним доступ, — DCAP или поиск данных. Если главная угроза — вынос данных за периметр, — DLP. Многие компании начинают с DLP, потому что утечка наружу обходится дороже всего.
Чем DCAP отличается от DAG?
DAG (Data Access Governance) — управление доступом к данным — сосредоточен на правах доступа и их пересмотре. DCAP шире: помимо прав, включает поиск и классификацию данных и аудит операций с файлами.